
Podcademy Island · Rückblick auf die Folge
Deutsche Zuschauer staunten über das Gesehene. Warum Cybersecurity und NIS2 jetzt Chefsache sind
Wenn ein Cyberangriff den ganzen Betrieb trifft, reicht der Verweis auf die IT nicht mehr. Ein Gespräch über Verantwortung, gute Entscheidungen und den Plan für den Ernstfall.
Vom Serverraum in die Geschäftsführung
Die Frage ist längst größer als eine Firewall
Wenn früher der Drucker streikte, der Virenscanner Alarm schlug oder eine Firewall eingerichtet werden musste, war die Sache klar: Dafür ist die IT zuständig. Doch Cyberangriffe treffen längst nicht nur einzelne Computer. Sie können Produktionsanlagen stilllegen, Lieferketten unterbrechen und sensible Kundendaten gefährden.
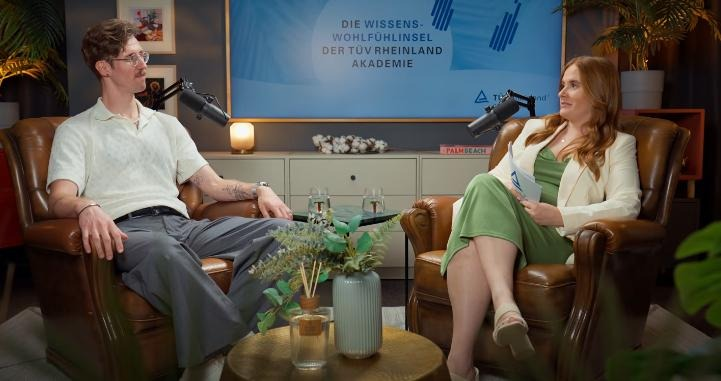
In der Folge von Podcademy Island, dem Podcast der TÜV Rheinland Akademie, spricht Gastgeberin Rike mit Cybersecurity-Experte Moritz Maximilian Knaut darüber, warum IT-Sicherheit auf dem Schreibtisch der Geschäftsführung angekommen ist.
Die sieben Kernfragen
Die Themen der Folge, redaktionell eingeordnet und bei den rechtlichen Aussagen anhand des BSIG präzisiert:
Was steckt hinter NIS2?
Die europäische Richtlinie erweitert die Anforderungen an die Cybersicherheit. In Deutschland richtet sich die Betroffenheit unter anderem nach Branche, Tätigkeit und Unternehmensgröße. Für viele wichtige Einrichtungen gilt: mindestens 50 Beschäftigte oder sowohl Jahresumsatz als auch Jahresbilanzsumme von jeweils über 10 Millionen Euro. Sonderregeln und Ausnahmen machen eine individuelle Prüfung nötig. Die Einordnung regelt § 28 BSIG.
Welche Verantwortung trägt die Geschäftsführung?
Für betroffene Geschäftsleitungen ist Sicherheit eine gesetzliche Führungsaufgabe. Sie müssen Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Eine Haftung kann bei schuldhafter Pflichtverletzung und dadurch verursachtem Schaden entstehen; ein Cyberangriff allein begründet keine automatische persönliche Haftung. Grundlage ist § 38 BSIG.
Was lässt sich delegieren – und was nicht?
Firewalls konfigurieren, Systeme aktualisieren und technische Vorfälle analysieren: Das bleibt Aufgabe der Fachleute. Die Leitung muss dafür einen tragfähigen Rahmen schaffen. Dazu gehören Zuständigkeiten, Ressourcen und regelmäßige Berichte über Risiken. Technische Aufgaben zu übertragen ersetzt keine wirksame Aufsicht.
Müssen Führungskräfte IT-Experten werden?
Sie müssen nicht selbst programmieren. Gefragt ist die Fähigkeit, Risiken und ihre Folgen für das Unternehmen zu verstehen. Welche Prozesse sind unverzichtbar? Was passiert, wenn ein Dienstleister ausfällt? Und wann wurde zuletzt geprüft, ob eine Datensicherung tatsächlich wiederherstellbar ist? Solche Fragen verbinden Technik und Unternehmensführung.
Wie funktionieren Aufsicht und Notfallplanung?
Das BSI spielt bei der Aufsicht über die erfassten Einrichtungen eine zentrale Rolle; je nach Bereich gelten besondere Zuständigkeiten. Im Ernstfall braucht es klare Melde- und Entscheidungswege. § 32 BSIG sieht für erhebliche Sicherheitsvorfälle grundsätzlich eine frühe Erstmeldung binnen 24 Stunden und eine weitere Meldung binnen 72 Stunden nach Kenntniserlangung vor. Die gesetzlichen Einzelheiten und weiteren Meldungen stehen in § 32 BSIG.
Was bedeutet Cyberresilienz?
Cyberresilienz ist die Fähigkeit, einen Angriff zu verkraften und handlungsfähig zu bleiben. Prävention ist wichtig, doch kein Schutz verhindert jeden Vorfall. Entscheidend ist deshalb auch, Schäden einzugrenzen, kritische Abläufe aufrechtzuerhalten und Systeme kontrolliert wieder in Betrieb zu nehmen.
Warum sind Übungen und Schulungen so wichtig?
Ein Notfallplan hilft erst, wenn Menschen ihn anwenden können. Wie bei einer Brandschutzübung müssen Rollen, Kontaktwege und Entscheidungen vorher erprobt werden. Für betroffene Geschäftsleitungen schreibt § 38 BSIG regelmäßige Schulungen vor. Sensibilisierung im Team und sorgfältig geplante Phishing-Übungen können die tägliche Sicherheitskultur ergänzen.
Der Praxis-Check
Wie handelt ein guter Cybersecurity-Chef?
Im zweiten Teil wird es alltagsnah: Die folgenden Situationen aus dem Büroalltag zeigen, wie schnell Sicherheitsfragen im Büro entstehen. Die Handlungshinweise sind redaktionell zusammengefasst.
Der USB-Stick auf dem Parkplatz
Aufschrift: „Gehaltsliste Geschäftsführung“.
So reagieren: Nicht anschließen. Den Fund nach internem Verfahren an die IT-Sicherheit melden und übergeben. Neugier ist kein guter Grund, unbekannte Hardware zu testen.
Die dringende Freigabe-Mail am Freitagabend
Der vermeintliche Vorstand verlangt sofort eine Entscheidung.
So reagieren: Unter Druck kurz stoppen. Die Anfrage über einen bereits bekannten Kontaktweg prüfen, verdächtige Nachrichten intern melden und keine unerwarteten Anhänge öffnen.
Das WLAN-Passwort am Whiteboard
Zugangsdaten stehen offen in der Kaffeeküche.
So reagieren: Die offen sichtbaren Daten entfernen und die IT informieren. Gemeinsam klären, ob ein Passwortwechsel nötig ist und wie Zugänge künftig sicher bereitgestellt werden.
Der Vertriebsleiter will die Schulung auslassen
„Dafür habe ich gerade keine Zeit.“
So reagieren: Sicherheitsregeln müssen auch im Führungsteam gelten. Einen verbindlichen Ersatztermin organisieren und die Teilnahme nach dem vorgesehenen Verfahren dokumentieren. Gesetzliche Pflichten und interne Vorgaben sind dabei zu unterscheiden.
Das Marketing-Selfie im Serverraum
Ein scheinbar harmloses Foto für LinkedIn.
So reagieren: Vor der Veröffentlichung den Hintergrund prüfen: Bildschirme, Whiteboards, Ausweise und technische Details können Informationen verraten. Nur freigegebene Motive verwenden.
Fazit
Cybersicherheit ist eine Frage der Unternehmensführung
NIS2 macht deutlich, dass IT-Sicherheit einen festen Platz in der Unternehmensführung braucht. Dafür muss die Geschäftsleitung keine Firewall selbst konfigurieren. Sie muss Risiken verstehen, Entscheidungen treffen und dafür sorgen, dass Zuständigkeiten und Notfallpläne im Alltag funktionieren.
Der erste Schritt kann klein sein: einen Notfallkontakt prüfen, eine Übung ansetzen oder den nächsten Risikobericht gemeinsam mit der IT besprechen. Entscheidend ist, dass aus Aufmerksamkeit verlässliche Abläufe werden.
Quellen und Einordnung
Redaktioneller Rückblick auf Podcademy Island; die praktischen Hinweise sind zusammengefasst und ergänzt. Rechtliche Ergänzungen: § 28, § 32 und § 38 BSIG. Zur Podcast-Übersicht der TÜV Rheinland Akademie. Stand: 1. Oktober 2026. Allgemeine Information; die Betroffenheit eines Unternehmens muss individuell geprüft werden.
Die ganze Folge
Das Gespräch auf YouTube ansehen
Podcademy Island: Cybersecurity, NIS2 und die Verantwortung der Geschäftsführung.
Folge auf YouTube ansehenPassende Weiterbildung · TÜV Rheinland Akademie
Cybersecurity for Executives
Sie möchten Ihr Führungsteam auf Fragen zu NIS2 und Cyberrisiken vorbereiten? Das Seminar richtet sich an Geschäftsführung, Vorstände und Führungskräfte mit Leitungsverantwortung. Im Mittelpunkt stehen Risikobewertung, Krisenentscheidungen und die Widerstandsfähigkeit des Unternehmens.
- 1 Tag · 8 Unterrichtseinheiten
- Präsenz oder Virtual Classroom
- Keine IT-Kenntnisse vorausgesetzt
Kostenpflichtiges Angebot. Aktuelle Preise, Termine und Bedingungen stehen auf der Kursseite. Sie verlassen Art Monimax und wechseln zu akademie.tuv.com. Der Direktlink begründet keine Aussage über eine Kooperation oder Vergütung. Zum kommerziellen Hinweis.